Domain tbkm.de kaufen?
Wir ziehen mit dem Projekt
tbkm.de um.
Sind Sie am Kauf der Domain
tbkm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain tbkm.de kaufen?
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **


Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Embodied Design in Innovation und Kommunikation, Fachbücher von Judith PapadopoulosDieses Buch beschreibt einen neuen Gestaltungsansatz für Organisationen, der körperlich-emotionale Einflüsse in Innovationsprozessen und in der Kommunikation berücksichtigt, und vermittelt das Zusammenspiel von Körper und Kognition wissenschaftlich und praxisorientiert zugleich. Alles, was wir tun und erleben, hat mit unserem Körper zu tun: Wir sprinten in einem Projekt, wir haben ein schlechtes Bauchgefühl, Finanzsysteme machen schlapp und die Politik krankt. Solche Metaphern drücken aus, dass Wahrnehmungen körperliche Erlebensprozesse sind. Diese wiederum haben grossen Einfluss auf kognitive und neurologische Vorgänge, die kreatives Denken erst ermöglichen und anstossen. Und wenn wir dieses erlebensbezogene Denken fördern, entdecken wir folglich neue Handlungsmöglichkeiten. Die Autorin liefert eine fundierte Anleitung für das praktische Vorgehen, um neue Produkte und Dienstleistungen auf mehreren Ebenen wirkungsvoll zu gestalten, Innovationen von Beginn an zu unterstützen und neue Handlungsräume für Kommunikationsstrategien zu finden. Die einzelnen Phasen des Gestaltungsprozesses werden anschaulich beschrieben. Dabei fliessen aktuelle wissenschaftliche Erkenntnisse aus der Kognitionslinguistik ein, und erprobte Methoden, Hilfsmittel und Anwendungsbeispiele von Embodied Design werden vorgestellt. Ein Buch für Geschäftsführer, Innovationsverantwortliche, Change-Manager, Marketing- und Vertriebsexperten, Organisationskommunikatoren sowie interessierte Studierende, die neue Wege beschreiten wollen.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
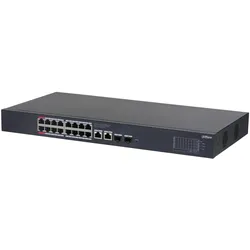
Dahua Technologie CS (18 Ports), Netzwerk Switch, SchwarzDer hochintuitive Smart Managed Switch kann lokale Netzwerke verwalten. Mit der DoLynk Care-Plattform ist auch eine Cloud-Verwaltung möglich. Der Switch führt Betrieb und Wartung durch Topologievisualisierung auf der Benutzeroberfläche, Übertragung und Backend-Speichergeräte, die im Sicherheits- und IT-System integriert sind. Dank seines vollmetallischen Designs bietet der Switch eine hervorragende Wärmeableitung und kann bei Temperaturen von -10 °C bis 55 °C betrieben werden. Er bietet EMV-Schutz und verfügt über Schutz gegen Überspannung, Überstrom, statische Elektrizität, Blitzeinschläge, Impulse und andere Arten von Störungen. Für die PoE-Serie des Smart Managed Switch wird die Stromversorgung bis zu 250 Meter entfernt bereitgestellt. Der orange Port liefert bis zu 60 W und der rote Port bis zu 90 W. Darüber hinaus sind Link-Aggregation und STP bei ausgewählten Modellen verfügbar, um die Stabilität des Netzwerks zu gewährleisten. Der Switch kann in kleinen und mittelständischen Unternehmen wie Supermärkten, Büros, Restaurants, Cafés und Hotels eingesetzt werden.243,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Untersuchung von Penetrationstests für Angriffe auf LAN-Netzwerke, Taschenbuch von Haytham F. D. Abduljalil,AbulSalam A. Al-Marimi, Verlag UnserUntersuchung Von Penetrationstests Für Angriffe Auf Lan-netzwerke, Taschenbuch Von Haytham F. D. Abduljalil,abulsalam A. Al-marimi, Verlag Unser Wissen, 978-620-8-88736-0, Seitenanzahl: 7243,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
Ähnliche Suchbegriffe für Penetrationstests
-
Embodied Design in Innovation und Kommunikation, Fachbücher von Judith PapadopoulosDieses Buch beschreibt einen neuen Gestaltungsansatz für Organisationen, der körperlich-emotionale Einflüsse in Innovationsprozessen und in der Kommunikation berücksichtigt, und vermittelt das Zusammenspiel von Körper und Kognition wissenschaftlich und praxisorientiert zugleich. Alles, was wir tun und erleben, hat mit unserem Körper zu tun: Wir sprinten in einem Projekt, wir haben ein schlechtes Bauchgefühl, Finanzsysteme machen schlapp und die Politik krankt. Solche Metaphern drücken aus, dass Wahrnehmungen körperliche Erlebensprozesse sind. Diese wiederum haben grossen Einfluss auf kognitive und neurologische Vorgänge, die kreatives Denken erst ermöglichen und anstossen. Und wenn wir dieses erlebensbezogene Denken fördern, entdecken wir folglich neue Handlungsmöglichkeiten. Die Autorin liefert eine fundierte Anleitung für das praktische Vorgehen, um neue Produkte und Dienstleistungen auf mehreren Ebenen wirkungsvoll zu gestalten, Innovationen von Beginn an zu unterstützen und neue Handlungsräume für Kommunikationsstrategien zu finden. Die einzelnen Phasen des Gestaltungsprozesses werden anschaulich beschrieben. Dabei fliessen aktuelle wissenschaftliche Erkenntnisse aus der Kognitionslinguistik ein, und erprobte Methoden, Hilfsmittel und Anwendungsbeispiele von Embodied Design werden vorgestellt. Ein Buch für Geschäftsführer, Innovationsverantwortliche, Change-Manager, Marketing- und Vertriebsexperten, Organisationskommunikatoren sowie interessierte Studierende, die neue Wege beschreiten wollen.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dahua Technologie CS (18 Ports), Netzwerk Switch, SchwarzDer hochintuitive Smart Managed Switch kann lokale Netzwerke verwalten. Mit der DoLynk Care-Plattform ist auch eine Cloud-Verwaltung möglich. Der Switch führt Betrieb und Wartung durch Topologievisualisierung auf der Benutzeroberfläche, Übertragung und Backend-Speichergeräte, die im Sicherheits- und IT-System integriert sind. Dank seines vollmetallischen Designs bietet der Switch eine hervorragende Wärmeableitung und kann bei Temperaturen von -10 °C bis 55 °C betrieben werden. Er bietet EMV-Schutz und verfügt über Schutz gegen Überspannung, Überstrom, statische Elektrizität, Blitzeinschläge, Impulse und andere Arten von Störungen. Für die PoE-Serie des Smart Managed Switch wird die Stromversorgung bis zu 250 Meter entfernt bereitgestellt. Der orange Port liefert bis zu 60 W und der rote Port bis zu 90 W. Darüber hinaus sind Link-Aggregation und STP bei ausgewählten Modellen verfügbar, um die Stabilität des Netzwerks zu gewährleisten. Der Switch kann in kleinen und mittelständischen Unternehmen wie Supermärkten, Büros, Restaurants, Cafés und Hotels eingesetzt werden.243,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
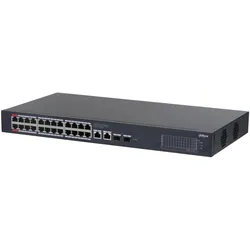
Dahua Technologie CS4228-24GT-240 Netzwerk-Switch 24 (28 Ports), Netzwerk Switch, SchwarzDer Dahua CS4228-24GT-240 ist ein leistungsstarker Desktop-Switch, der für die effiziente Verwaltung von Netzwerken konzipiert wurde. Mit 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse, bietet dieser Switch eine hohe Flexibilität für verschiedene Netzwerkarchitekturen. Er unterstützt die gängigen IEEE-Standards und ermöglicht eine einfache Integration in bestehende Systeme. Der Switch ist ideal für den Einsatz in Büros, kleinen Unternehmen oder anderen Umgebungen, in denen eine zuverlässige Netzwerkverbindung erforderlich ist. Mit einer Switching-Kapazität von 56 Gbps und einer Weiterleitungsrate von 41,66 Mpps gewährleistet der CS4228-24GT-240 eine schnelle und effiziente Datenübertragung. Die integrierte Stromversorgung und das kompakte Design machen ihn zu einer praktischen Lösung für die Platzierung auf Schreibtischen oder in Racks. - 28 Ports, darunter 24 PoE-fähige RJ45-Anschlüsse - Switching-Kapazität von 56 Gbps - Forwarding-Rate von 41,66 Mpps - Unterstützt gängige IEEE-Standards - Integrierte Stromversorgung für einfache Installation.298,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
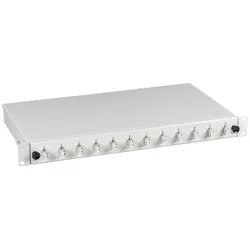
EFB Elektronik Netzwerkkabel, Zubehör NetzwerkDie Spleissbox von EFB Elektronik ist ein spezialisiertes Zubehör für Netzwerke, das sich durch seine ausziehbare Bauweise und die Möglichkeit, bis zu 12 LC-Kupplungen aufzunehmen, auszeichnet. Das Gerät ist für den Einsatz in anspruchsvollen Netzwerkumgebungen konzipiert, in denen eine flexible und zuverlässige Verbindungslösung benötigt wird. Die Konstruktion aus Metall gewährleistet eine robuste und langlebige Nutzung, während das ausziehbare Design den Zugang zu den Kupplungen erleichtert und somit Wartungsarbeiten vereinfacht. Die Spleissbox ist speziell für OM3-Kabel ausgelegt und bietet eine präzise und sichere Verbindung, die den hohen Anforderungen moderner Netzwerkinfrastrukturen gerecht wird. Mit einer kompakten Bauform und einer durchdachten Anordnung der Komponenten ist sie ideal für den Einsatz in beengten Räumen, in denen Platz und Effizienz entscheidend sind. Die einfache Handhabung und die klare Struktur der Spleissbox ermöglichen eine schnelle Installation und Wartung, was zu einer erhöhten Betriebssicherheit beiträgt. Die Spleissbox ist somit eine zuverlässige Lösung für den professionellen Einsatz in Netzwerken, die sowohl Flexibilität als auch Stabilität bietet. - Ausziehbares Design für einfachen Zugang - Kapazität für 12 LC-Kupplungen - Optimiert für OM3-Kabel.85,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.